高市総理も注意喚起!PHP脆弱性「PHP2Shell」とは?緊急対応の理由と4つの対策
2026年10月21日に発覚したPHPの重大な脆弱性の件で、翌日の10月22日、弊社には「うちのホームページは大丈夫ですか?」というお問い合わせが相次ぎました。
高市総理がSNSで注意喚起し、テレビのニュースでも取り上げられましたため、普段無関心の方も不安になったのでしょう。
PHPは、WordPressなどを動かすプログラミング言語です。普段は意識することのないPHPですが、今回の問題は多くの企業のホームページに関係します。
実際に国内のレンタルサーバー会社や行政機関では、緊急メンテナンスやサービスの一時停止などが行われました。
今回、何が起こったのでしょうか。また、企業のWeb担当者は何を確認し、今後どのような対策を取ればよいのでしょうか。
当社での対応やお客様から寄せられたご相談も交えながら、分かりやすくご説明します。
保守管理・セキュリティのご相談は無料でお承ります。お気軽にお問い合わせください。
目次
この記事でわかること
- PHPの重大な脆弱性「PHP2Shell」とは何か
- サーバー会社の対応と、自社サイトで確認したいこと
- 今後の脆弱性に備えるための対策と保守管理の重要性
はじめに
今回のPHP脆弱性について、「自分たちで何か対応する必要がありますか?」というお問い合わせが非常に多く寄せられています。
結論からいうと、PHPの脆弱性への対応は、基本的にはサーバー会社やサーバー管理者が行うものであり、お客様ご自身でPHPを更新する必要がない場合もあります。
ただし、利用しているサーバーによって対応状況が異なるため、まずはサーバー会社からの案内を確認してください。VPSや専用サーバーなどでは、自社や委託先での対応が必要な場合もあります。
1. PHPの重大な脆弱性「PHP2Shell」とは?何が起こったのか
2026年10月21日、PHPの開発元は2件の重大な脆弱性に対応した修正版を公開しました。今回の問題は「PHP2Shell」と呼ばれています。なぜ緊急対応が必要だったのか、まずは基本から整理します。
「PHP2Shell」の名前は「PHPを使ってサーバーの操作画面(シェル)を外部から奪われるおそれがある」ことに由来しています。
1-1. PHPとは?WordPressや問い合わせフォームを動かすプログラム
PHPとは、ホームページの裏側で動くプログラミング言語です。
代表的なものがWordPressです。WordPressで制作したホームページでは、記事の表示や更新などにPHPが使われています。
ほかにも、以下のような機能で広く使われています。
- WordPressなどの更新システム
- 問い合わせフォーム
- ネットショップ
- 会員登録やログイン機能
- 予約システム
- 企業独自の業務システム
例えば、WordPressを利用している場合、PHPが正常に動かなければホームページの表示や更新に影響します。
また、WordPressを使っていなくても、問い合わせフォームなどにPHPを利用している場合があります。
普段ホームページを見るだけでは、PHPが使われているかどうかは分かりません。しかし、企業のホームページを支える重要なプログラムの一つです。
1-2. 発見された2つの脆弱性と、その危険性
今回見つかったのは、PHPの内部処理に関する2件の脆弱性です。
(脆弱性…プログラムに存在するセキュリティ上の弱点のこと)。
今回の問題には、次の識別番号が付けられています。
- CVE-2026-109618
- CVE-2026-109619
いずれも悪用されると、サーバー上で不正なプログラムを実行されるおそれがあります。
環境によっては、正規のログインを経ずに攻撃が成立する可能性もあり、次のような被害につながる恐れがあります。
- ホームページの改ざん
- 顧客情報や機密情報の漏えい
- 不正なプログラムの設置
- ホームページの停止
- サーバーを経由した別のシステムへの攻撃
今回の脆弱性はPHP自体に存在するため、PHPへの対策が必要になります。
なお、脆弱性が見つかったことと、実際に攻撃被害が発生したことは別の話です。
今回の注意喚起も、被害が広がる前に対策を進めることが大きな目的でした。
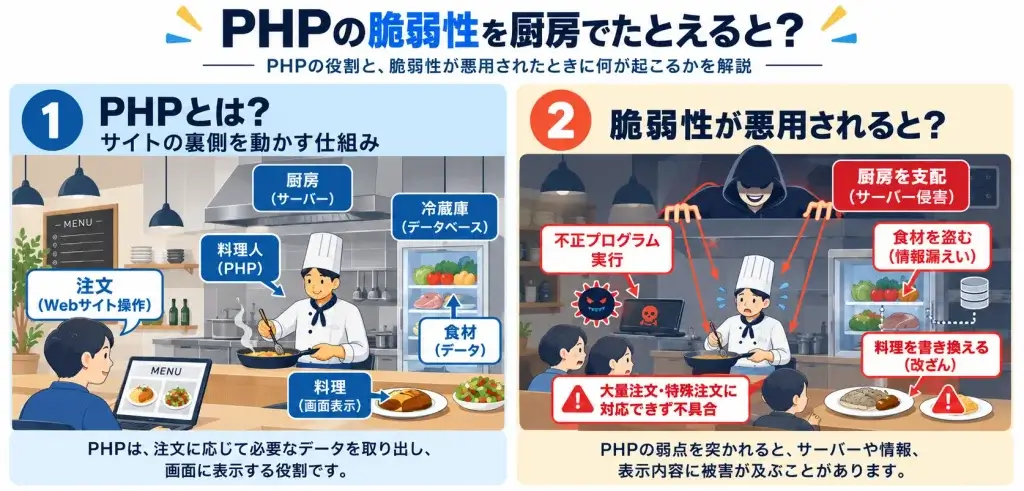
10月22日の報道ステーションで、「PHP2Shell」について飲食店の厨房を用いて分かりやすく解説されていました。料理人をPHPに例え、料理人の脆弱性に漬け込まれサーバー(厨房)を支配して好き勝手やりたい放題してしまうというものです。
報道ステーションの画像をそのまま使うことはできませんので、番組で解説していた内容を弊社にてイラストにしました。
1-3. なぜ突然、大騒ぎになったのか?
今回の問題は、10月21日に突然PHPが危険になったわけではなく、プログラムに以前から存在していた弱点が発見され、悪用される危険性が明らかになったのです。
開発元は修正版の公開を予定していましたが、脆弱性に関する情報が広まり、予定を前倒しして修正版を10月21日23時(日本時間)に公開しました。
PHPは世界中のホームページやシステムで広く使われており、もし攻撃が広がれば、特定の企業だけでなく、多くのサービスに影響する可能性があったため、今回は国内外で大きな問題となったのです。
2. 高市総理も注意喚起!国内のサーバー会社などが緊急対応
今回のPHP脆弱性では、国内でも大きな動きがありました。高市総理によるSNSでの注意喚起に加え、レンタルサーバー会社や行政機関でも緊急対応が行われました。
2-1. 高市総理がSNSで異例の呼びかけ
2026年10月21日夜、高市早苗総理大臣は、自身のX(旧Twitter)でPHPの脆弱性について注意喚起しました。
投稿では「皆様に、今夜に対応して頂きたい大至急のお願いです」とPHPを利用しているか確認し、修正プログラムが公開されたら速やかに適用できるよう、準備を求めました。
すぐに対応できない場合は、ホームページを一時停止することも対策の一つだと説明。
総理大臣が、特定のプログラムについて直接注意喚起するのは異例のことです。総理のホームページも一時停止したようです。
今回、当社が改めて感じたのは、セキュリティ対策の重要性を理解していただくことの難しさです。
当社では以前から、お客様に対し安全のためにWordPressやPHPのバージョンアップ、サーバーの移設などを提案してきました。
しかし、「ん~今回はいいわ~」と、特に問題なくホームページが表示されているため、必要性を感じていただけず、提案を見送られることも多々ありました。
ところが今回、総理大臣が注意喚起し、テレビのニュースでも大きく報じられると、これまで更新を見送られていたお客様からも「うちは大丈夫?」「何か対応が必要ですか?」といったお問い合わせが相次ぎました。
当社としては、「以前からお伝えしていましたやん…」ではありますが、今回の報道によって危険性が身近に感じられたのだと思います。
ホームページが普通に見えていることと、安全であることは別です。
セキュリティ上の問題は、目に見える不具合が発生してからでは、対応が遅れる場合もあります。
今回の出来事は、日ごろから対策しておくことの重要性を再認識する機会となりました。
2-2. エックスサーバーやさくらインターネットなどの対応
今回の問題を受け、国内のレンタルサーバー会社も相次いで対応しました。
各社の主な対応内容は以下のとおり。
| サービス | 主な対応内容 |
|---|---|
| エックスサーバー | PHPの修正適用などの対応 |
| さくらインターネット | PHPへの修正適用、緊急メンテナンス |
| ConoHa WING | 修正適用、一部管理機能の一時停止 |
| ロリポップ! | PHPの更新や一部サイトの一時停止 |
エックスサーバーやさくらインターネットでは、10月22日に管理画面から選択できる全PHPバージョンへの脆弱性対策が完了したと案内しています。
また、国土交通省でも、PHPの脆弱性対策のため、一部サービスを停止する措置が取られました。
こうしたサービス停止は、必ずしも攻撃を受けたという訳ではなく、危険性が明らかになった段階で、被害を未然に防ぐための予防的な対応も含まれています。
なお、各社の対応状況は随時更新されています。最新の情報は、契約しているサーバー会社の公式サイトをご確認ください。
2-3. サーバー会社が対応すればホームページは安全なのか?
今回のPHP脆弱性については、サーバー会社が修正を適用している場合があるため、利用者自身でPHPを更新する必要がないケースもあります。
例えば、ConoHa WINGは、利用者がPHPのバージョンを変更する必要はないと案内しています。
サーバー会社が対応済みの場合は、慌ててPHPを変更する必要がないこともあります。
ただし、サーバー会社が対策したからといって、ホームページ全体の安全が保証されるわけではありません。
WordPressを利用している場合、以下のようなものは別途管理が必要です。
- WordPress本体
- テーマ
- プラグイン
- 独自に組み込んだプログラム
今回の脆弱性はPHP自体の問題です。WordPressを更新するだけで解消できるものではありません。
反対に、PHPへの対応が完了していても、古いプラグインなどに別の脆弱性が残っている可能性はあります。
サーバー側とホームページ側、それぞれの管理が必要だと考えてください。
3. 古いWordPressやシステムは特に注意!自社サイトの確認方法
今回のPHP脆弱性を受け、自社ホームページが安全なのか気になった方も多いでしょう。特に注意したいのは、長期間更新していないWordPressや古いシステムです。
3-1. PHPのバージョンと更新状況を確認する
まず確認したいのは、ホームページで利用しているPHPのバージョンです。
WordPressを利用している場合、一般的には管理画面から確認できます。
- WordPressの管理画面にログイン
- 「ツール」から「サイトヘルス」を開く
- 「情報」タブを選ぶ
- 「サーバー」の項目を確認する
- 「PHPのバージョン」を確認する
また、レンタルサーバーの管理画面から確認できる場合もあります。
今回、PHPの開発元から公開された修正版は以下のとおりです。
| PHPの系統 | 修正済みバージョン |
|---|---|
| PHP 8.2系 | 8.2.35 |
| PHP 8.3系 | 8.3.36 |
| PHP 8.4系 | 8.4.27 |
| PHP 8.5系 | 8.5.12 |
この表より古いバージョンだからといって、必ずしも今回の脆弱性が未修正とは限りません。
レンタルサーバー会社が、バージョン番号を変えずに修正を適用している場合もあるためです。
一方、公式サポートが終了した古いPHPは、今後の安全性も考える必要がありますので、まずは契約しているサーバー会社の案内を確認し、不明な点は管理会社へ相談しましょう。
3-2. WordPress本体やプラグインも点検する
PHPとあわせて、WordPress側も確認しておきましょう。
WordPressは便利ですが、安全に使い続けるには継続した管理が必要です。
以下の項目を確認してください。
- WordPress本体が更新されているか
- 古いプラグインが残っていないか
- 使用していないプラグインがないか
- テーマの更新が止まっていないか
- バックアップを取得できているか
- セキュリティ上の警告が出ていないか
特に古いWordPressでは、複数の問題が重なっている場合があります。
プラグインの開発が終了していたり、現在のPHPに対応していなかったりするケースです。
不要なプラグインは削除を検討し、必要なものは更新状況を確認しましょう。
ただし、削除や更新によって表示や機能に影響する場合もありますので必ずバックアップを取得し、影響を確認してから作業してください。
3-3. 古いPHPを最新版に変えるだけでは解決しないことも
今回のような問題が発生すると、PHPを最新版にすれば安心だと考えるかもしれませんが、古いホームページでは簡単に更新できない場合があります。
例えば、10年以上前に制作したホームページですと、当時のPHPに合わせて作られたプログラムが、新しいPHPでは正常に動かず、以下のような不具合が発生する場合があります。
- ホームページが表示されない(画面が真っ白になる)
- 問い合わせフォームが動かない
- WordPressの管理画面に入れない
- 一部のページでエラーが発生する
- 独自システムの改修が必要になる
こうした問題があるため、PHPの更新は慎重に進める必要があります。
また、問い合わせフォームは、見た目が正常でも送信できないことがありますので、更新後は、実際にフォームを送信し、メールが届くかまで確認が必要です。
特に古いホームページでは、必要な修正を調べてから更新計画を立てることが大切です。
4. 今後のPHP脆弱性に備える4つの対策
今回のような脆弱性は、今後も発見される可能性があります。企業のホームページを安全に運用するためには、緊急時の対応だけでなく、日ごろからの備えが欠かせません。
4-1. 対策① PHPやWordPressを定期的に更新・点検する
まず大切なのは、PHPやWordPressなどを安全な状態に保つこと。
PHP、WordPress本体、テーマ、プラグインには、定期的に更新プログラムが提供されます。
更新には、新しい機能だけでなく、セキュリティ上の問題を修正するものも含まれています。
ただし、更新通知が出たものを無条件に変更するのも危険です。
特に古いホームページでは、更新によって不具合が発生する可能性がありまので、以下の流れで作業することをおすすめします。
- 現在のバージョンを確認する
- 更新内容と緊急性を確認する
- バックアップを取得する
- 必要に応じて事前に動作を検証する
- 更新作業を実施する
- ホームページの表示や機能を確認する
重要なのは、単に最新版にすることではなく、安全な状態を継続して保つことです。
また、今回のように緊急性が高い場合は、通常の更新予定を待たずに対応する必要もあります。
4-2. 対策② WordPressやCMSが本当に必要かを見直す
ホームページの安全性を考えるうえで、以下のようなホームページでは更新システムそのものを見直すのも手です。
- お知らせを年に数回しか更新しない
- 社内ではホームページを更新しない
- 更新作業は制作会社に依頼している
- 特別な会員機能や予約機能がない
このような場合、必ずしもWordPressやCMSが必要とは限りません。
WordPressを使わず、HTMLなどのシンプルなファイルでホームページを公開する方法もあります。
一般的には「静的サイト」と呼ばれる構成です。静的サイトでは、ページを表示するためにWordPressやPHPを動かす必要があいので、公開サイトからWordPressやPHPの仕組みをなくすことで、それらに起因する脆弱性のリスクを減らせます。
もちろん、静的サイトにすれば、すべてのセキュリティ対策が不要になるわけではありませんし、頻繁に記事を更新するホームページや、複雑な機能を持つサイトでは、WordPressの方が適している場合もあります。
大切なのは、更新頻度や運用方法に合わせて、必要な仕組みを選ぶこと。
使っていない機能のために、更新や管理の負担を抱え続ける必要はありません。
4-3. 対策③ 公式情報を確認する
今回のPHP脆弱性では、修正プログラムが公開される前から注意喚起が行われました。こうした情報を早く把握することも、被害を防ぐために重要です。
参考になるのが、以下の情報源です。
- 国家サイバー統括室
- IPA(情報処理推進機構)
- JPCERT/CC
- 契約しているレンタルサーバー会社
- WordPressやプラグインの開発元
すべての情報を毎日調べる必要はありませんが、サーバー会社からの重要なお知らせや、セキュリティに関する案内は確認する習慣を付けましょう。間違っても「自社ホームページを管理しているサーバーが分からない」という事にならないようにしてください。
メールで届くメンテナンス情報なども、見落とさないようにしたいところです。
4-4. 対策④ 難しい場合は専門会社に相談する
ホームページの管理に詳しい担当者がいない企業も少なくありません。
「PHPのバージョンが分からない」
「更新すると壊れそう」
「制作会社と連絡が取れない」
といったケースもあります。
そのような場合は、無理に作業を進めず、専門会社へ相談することをおすすめします。
特に古いシステムでは、PHPだけでなく、WordPressや独自のプログラムなども含めて点検する必要があります。
クレフでも、ホームページの保守やPHPの更新、サーバーの移設、古いシステムの見直しなどのご相談を承っています。
まずは現在の環境を調べ、必要な対応を整理するところから始めましょう。
5. AIの普及で変わるサイバー攻撃とホームページの管理体制
今回のPHP脆弱性は、ホームページの管理方法を見直すきっかけにもなりました。今後はAIによる技術の進歩もあり、脆弱性への対応スピードがさらに重要になると考えられます。
5-1. AIによって脆弱性の発見や攻撃の準備が速くなる可能性
今回のPHP脆弱性自体が、AIによって作られたわけではありませんが、脆弱性の発見に関わったセキュリティ企業Wizは、調査にAIを使用したことを公表しています。
AIによってプログラムの解析や検証が速くなれば、これまで見つけにくかった弱点が発見される機会も増えるめ、、防御する側にとっても大きな進歩である一方、攻撃者もAIを使う可能性があります。
弱点を探したり、攻撃手法を検討したりする時間が短くなれば、脆弱性の公表から攻撃までの時間が短くなるおそれがあるため、今後は、問題が見つかってから対応を考え始めるのでは、間に合わない場面も増えるかもしれません。
新しい脆弱性が発見されたときに、すぐ対応できる状態を日ごろから整えておくことが重要です。
5-2. 緊急時は保守管理契約の有無も重要になる
今回のような緊急事態で、もう一つ知っておいていただきたいことが「ホームページの保守管理契約」についてです。
普段は問題なくホームページが動いているため、保守契約の必要性を感じない企業もあると思いますが、今回のように多数のホームページで緊急対応が必要になると、制作会社やシステム会社にも依頼が集中します。(実際にクレフでは10月22日は電話メールが鳴り止まず、他の仕事ができませんでした。)
こうした際、制作会社やシステム会社は、基本的に保守管理契約を締結しているお客様を優先して対応します。
これは、保守契約によって継続した管理や緊急時の対応が取り決められているためです。
保守契約のないお客様からのご相談を受け付けないという意味ではありませが、依頼が集中する状況では、契約のあるお客様への対応が優先され、着手まで時間がかかる可能性があります。
また、保守契約を結んでいても、対応範囲や緊急時の条件は会社ごとに異なりますので、次の項目は確認しておきたいところです。
- WordPressやPHPの更新は契約に含まれるか
- サーバーの管理まで任せているか
- 緊急時はどこへ連絡すればよいか
- 障害発生時の調査や復旧は契約対象か
- バックアップは誰が管理しているか
保守契約は、ホームページが壊れたときに直してもらうためだけのものではありません。
問題が起こる前に備え、緊急時に相談・対応できる体制を整えるためのものでもあります。
今回のような事態を考えると、ホームページの管理を誰に任せるのか、どのような契約を結んでおくのかも重要です。
5-3. ホームページは公開して終わりではない
ホームページは、制作した時点で安全でも、その状態がずっと続くわけではありません。
WordPressやPHPなどのプログラムは、時間が経つと新しい脆弱性が発見されます。
また、古いバージョンはサポートが終了し、更新プログラムが提供されなくなることもあるため、何年も手を加えていないホームページほど、更新したくても簡単には更新できない状態になりがちです。
今回、当社へお問い合わせいただいたお客様の中にも、以前からセキュリティ対策をご提案していたケースがありました。正常に表示されているから大丈夫だと判断せず、定期的に点検しておくことが大切です。
また、更新頻度が少ないホームページなら、WordPressを使い続ける必要があるのかも含めて見直す方法があります。クレフでは、WordPressの保守、サーバー管理、ホームページの更新代行などに対応しています。
現在の運用方法に問題がないか、古いシステムをどう見直すべきかといったご相談も承っています。
今回のPHP脆弱性を、ホームページの管理体制を見直すきっかけにしていただければと思います。
ホームページのセキュリティ対策は、問題が起こってからではなく、何も起きていないときから始めることが大切です。
今回のPHP脆弱性は、総理大臣による注意喚起やテレビのニュースでも大きく報じられたため、何が起こっているのか分からず、不安を感じた方も多かったと思います。
しかし、PHPを使用しているからといって、すべてのホームページが危険な状態にあるわけではありません。すでにサーバー会社が対策を終えている場合もあるため、慌てて設定を変更するのではなく、まずは自社サイトの状況を確認することが大切です。
セキュリティ対策で重要なのは、必要以上に怖がることでも、何も起きていないからと放置することでもありません。
何が起こったのかをしっかり理解し、正しく恐れ、必要な対策を取ること。今回の出来事を、ホームページの安全性や管理体制を見直すきっかけにしていただければと思います。
自社ホームページの状況が分からない場合や、必要な対策についてお困りの際は、お気軽にクレフまでご相談ください。
参考情報
- PHP公式サイト:2026年10月21日のセキュリティ情報
- IPA:PHPの脆弱性に関する注意喚起
- JPCERT/CC:PHPの複数の脆弱性に関する注意喚起
- さくらインターネット:PHPの脆弱性への対応状況
- ConoHa WING:PHPの脆弱性への対応
※本記事は2026年10月23日時点の情報をもとに作成しています。
Wakasugi
保守管理・セキュリティのご相談は無料でお承ります。お気軽にお問い合わせください。