GDPRとは?海外向けホームページ制作で知っておきたい注意点
先日、ドイツ向けホームページを制作する案件で、Cookie対応について調べる機会がありました。クライアントは、大阪に本社を置く建築材料の販売・施工会社です。全国で事業を展開しており、海外展開にあわせてサイトを制作しました。JICAからCookie対応を検討するよう助言を受けたことが、今回のきっかけです。
海外向けサイトの制作では、翻訳やデザインに目が向きがちです。しかし、問い合わせ情報や閲覧データの扱いも、制作前に確認しておきたい項目です。欧州を対象とする場合、その判断に関わるのがGDPRです。
GDPRは、個人データの取り扱いを定めたEUのルールです。Cookieの同意画面を付けるだけで、すべての対応が終わるわけではありません。一方、海外からアクセスできるサイトすべてに、同じ対応が求められるわけでもないのです。
この記事では、GDPRの基本と、海外向けホームページ制作の注意点を整理します。後半では、WordPress向けのComplianzと、クレフが実装した事例も紹介します。
無料でお見積り・ご相談承ります。お気軽にお問い合わせください。
目次
GDPRとは?海外向けホームページを作る前に知っておきたい基本
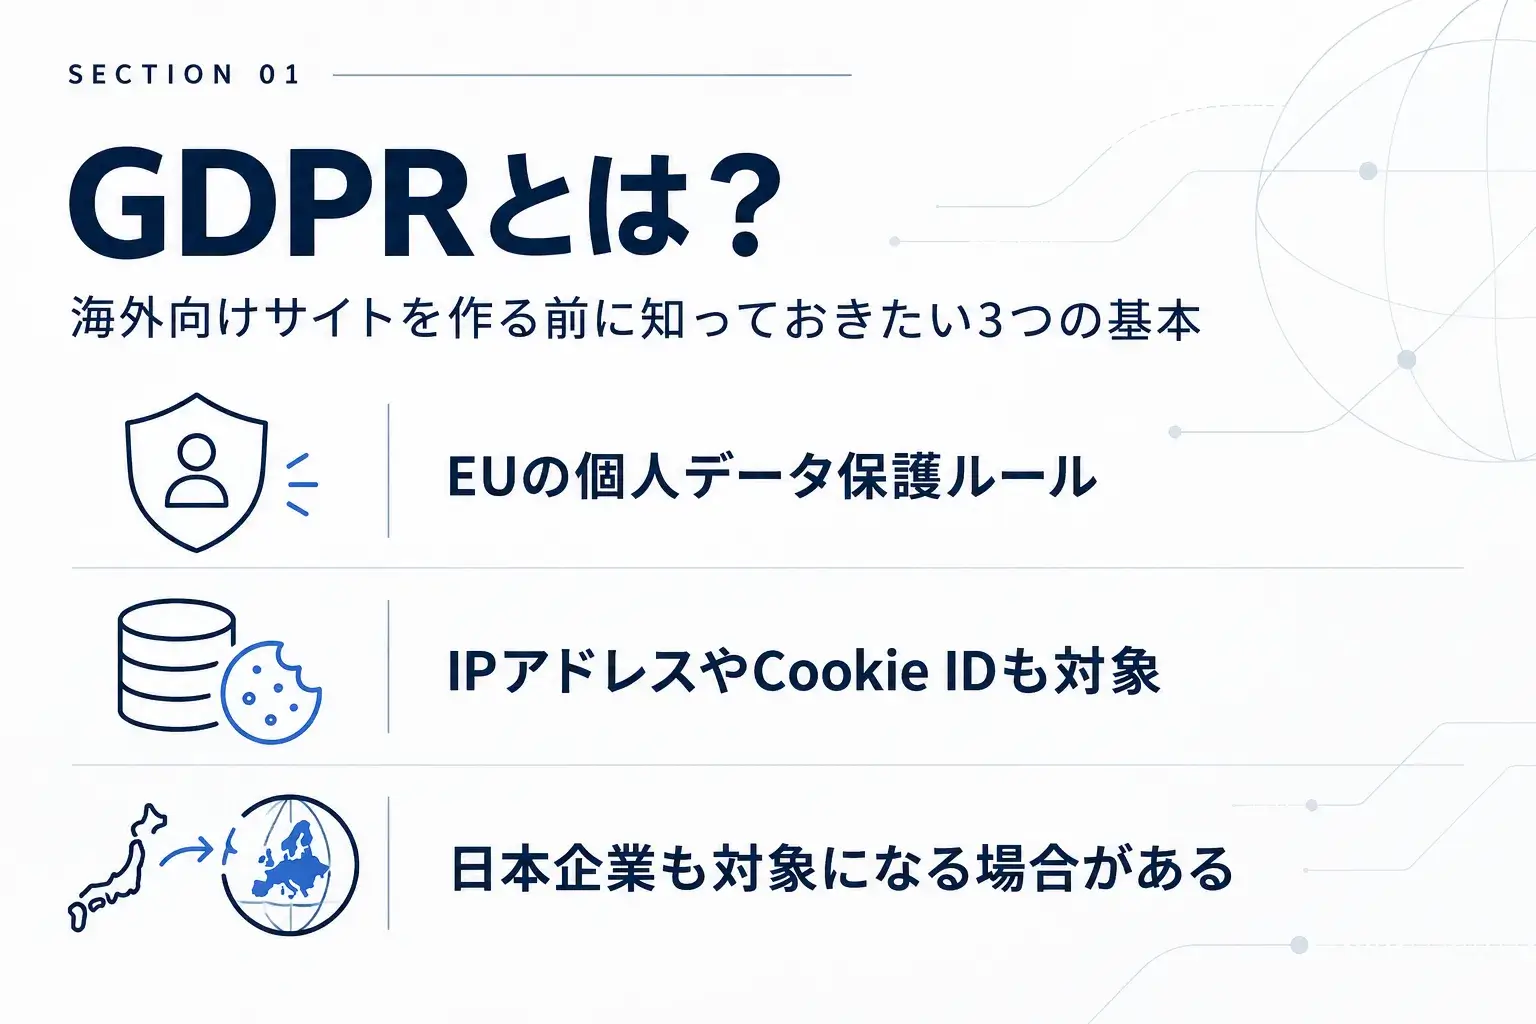
GDPRは、ホームページの見た目だけに関わるルールではありません。どのような情報を集め、何に使い、いつまで保管するのか。まずは、ホームページの裏側も含めた情報の扱いに関わるものと捉えましょう。
1-1.GDPRは個人データの取り扱いを定めたEUのルール
GDPRの正式名称は、General Data Protection Regulationです。日本語では「一般データ保護規則」と呼ばれます。2018年5月25日に適用が始まりました。
欧州委員会:EUデータ保護法の枠組み
基本にあるのは、企業が個人データを扱う際のルールと、本人の権利を守る考え方です。ホームページに当てはめると、問い合わせ情報の取得や保管、アクセス解析などが関係します。
そのため、GDPR対応をCookieバナーの設置だけで考えると、確認が足りなくなります。画面上の案内だけでなく、受け取った情報を社内でどう扱うかも整理する必要があります。
1-2.氏名やメールアドレスだけでなく、IPアドレスなども関係する
GDPRでいう個人データは、特定の個人を識別できる情報です。他の情報と組み合わせて、個人を識別できるものも含まれます。
氏名や個人を特定できるメールアドレスのほか、IPアドレスやCookie IDも関係します。会社同士の取引であっても、担当者個人の情報を扱う場合は確認が必要です。
欧州委員会:個人データの解説
例えば、会社案内と問い合わせフォームだけのホームページでも、担当者の氏名を受け取る場合があります。会員機能や通販機能がないという理由だけで、無関係とは判断できません。まずは、実際に扱っている情報を把握しましょう。
1-3.日本企業でもGDPRの対象になる場合がある
GDPRは、EU内の企業だけの話ではありません。EU内の拠点での活動に関連する処理に加え、日本企業でも次のような場合に適用が問題となります。
- EUにいる人へ商品やサービスを提供する
- EU内で行われる人の行動を追跡する
一方、欧州からホームページを閲覧できるだけで、直ちに対象になるわけではありません。英語ページがあるという理由だけでも、判断はできません。
欧州委員会:GDPRの適用範囲
対象国への販売、広告配信、問い合わせの受け付け方などを整理します。そのうえで、自社の事業とデータの扱いに即して、適用の有無を確認することが大切です。
海外向けホームページの制作前に確認すること
制作前に整理したいのは、対象地域と情報の流れです。法律の条文をすべて覚える必要はありません。誰に向けたホームページで、どの情報が、どこへ渡るのかを説明できる状態にしておきましょう。
2-1.「海外向け」ではなく、対象国と利用者を具体的にする
海外向けという言葉だけでは、必要な対応を決められません。ドイツの取引先を探すホームページなのか、海外の一般消費者へ販売するホームページなのかで、確認事項が変わります。
制作会社へは、対象国、主な利用者、ホームページで受け付ける内容を伝えましょう。現時点で販売しない場合も、資料請求や問い合わせを想定するなら、その目的まで共有します。
また、表示言語と対象地域は別です。ドイツ向けホームページを英語で作ることもありますが、英語だから英国向けの設定を選べばよいわけではありません。言語の選択と法令の適用判断は、切り分けて考えます。
2-2.何の情報を、何のために集めるかを整理する
フォームには、つい多くの入力項目を付けたくなります。しかし、資料をメールで送るだけなら、自宅の住所や生年月日まで必要でしょうか。
GDPRには、目的に必要な範囲で情報を集め、必要以上に長く保管しないという原則があります。
欧州委員会:GDPRの基本原則
制作前に、次のような一覧を作ると整理しやすくなります。
| 場面 | 扱う情報の例 | 制作前に確認したいこと |
|---|---|---|
| 問い合わせ | 氏名、メールアドレス、相談内容 | 必須項目、対応する部署、保管期間 |
| 資料請求 | 連絡先、希望する資料 | 郵送先の必要性、営業案内への利用 |
| アクセス解析 | 閲覧ページ、端末に関する情報 | 解析の目的、設定、同意の扱い |
| 広告計測 | 広告経由の訪問や申し込み情報 | 送信先、広告との連携、同意の扱い |
「将来使うかもしれない」という理由だけで集めず、使い道を先に決めます。この整理は、入力の負担を減らすことにもつながります。
2-3.解析ツール・外部サービス・データの保存先を確認する
ホームページには、運営会社以外のサービスが組み込まれています。解析、フォーム認証、動画、予約システムなどが代表例です。プラグイン経由で追加されているものもあります。
確認するのは、サービス名だけではありません。どの情報を送り、誰が受け取り、どこへ保管するかまで整理します。問い合わせメールを受信後に、顧客管理システムへ転記する場合も含めましょう。
EU域外へのデータ移転がある場合は、その条件の確認も必要です。日本のサーバーなら問題ない、EUのサーバーなら十分、と所在地だけでは判断できません。委託契約や移転の仕組みは、必要に応じて専門家へ確認します。
欧州委員会:標準契約条項などに関するQ&A
海外向けホームページの制作・公開時に注意すべきこと
海外向けホームページでは、説明文と実際の動作をそろえることが重要です。ポリシーを掲載していても、記載と異なる情報を集めていては十分ではありません。公開後の管理まで含めて準備します。
3-1.プライバシーポリシーとフォームの説明を実態に合わせる
プライバシーポリシーは、ひな形を載せるだけでは不十分です。取得目的、取り扱いの法的根拠、保管期間、提供先、本人の権利や連絡先など、必要事項を確認します。
欧州委員会:本人へ伝える情報
日本語のポリシーを英訳しただけでは、必要な説明がそろうとは限りません。問い合わせフォームの近くから読めるようにし、想定する利用者が理解できる言語と表現を選びましょう。
また、すべての情報処理に同意チェックが必要なわけではありません。GDPRには、同意以外にも契約の履行などの法的根拠があります。何を根拠に情報を扱うかは、処理の目的ごとに判断します。
EDPB:個人データを適法に処理するために
問い合わせへの回答と、継続的な広告メールの配信も別の目的です。両者を一括で同意させるのではなく、配信登録を分けるなど、本人が何を選んだか分かる設計にします。
3-2.Cookie同意画面と実際のタグ制御をセットで考える
欧州のCookie対応には、ePrivacy指令に基づく各国のルールが関係します。個人データの処理にはGDPRも関わるため、「GDPR=Cookieバナー」と捉えないことが大切です。
同意が必要なCookieは、原則として同意を得る前に保存しません。一方、利用者が求めたサービスに不可欠なCookieには、例外があります。ログイン認証や買い物カートなどがその例です。
EU公式:Cookieとオンラインプライバシー
ホームページ制作では、次の項目を確認します。
- 同意が必要なCookieを、同意前に保存していないか
- 許可だけでなく、拒否や用途別の選択ができるか
- 後から設定変更や同意の撤回ができるか
- 選択した内容が、解析や広告の動作へ反映されるか
- 説明文と実際のCookie利用が一致しているか
Google Consent Modeを使う場合も注意が必要です。これは同意状況をGoogleタグへ伝える仕組みで、バナーそのものではありません。方式によっては、同意前にもCookieを使わない通信が発生します。「Cookieがない=情報を送っていない」ではないため、通信の確認も必要です。
Google:同意モードの概要
Cookieの基本や許可・拒否の違いは、「当サイトではCookieを使用します」これって同意して大丈夫?で解説しています。
3-3.公開後の管理と、利用者からの申し出への対応を決める
ホームページの公開後は、情報を管理する体制も必要です。フォームの送信内容を誰が見られるか、不要になった情報をいつ削除するかを決めます。WordPressの更新やアカウント管理も、その一部です。
利用者から、自分の情報の確認や削除を求められる場合もあります。GDPR上の権利に基づく請求には、原則1か月以内の応答が求められます。本人確認や例外の判断もあるため、窓口と相談先を決めておきましょう。
欧州委員会:本人からの請求への対応
例えば、フォーム情報がメールと管理画面の両方に残るなら、両方を確認する必要があります。不正アクセスや情報漏えいが疑われる際の連絡経路も、公開前に共有しておくと対応しやすくなります。
WordPressのCookie同意管理にはComplianzが便利
WordPressで同意画面やCookie制御を用意する際は、Complianzが便利です。ただし、できるのはGDPR対応の一部分です。企業側で決めるべき情報の扱いまで自動で決まるわけではありません。
4-1.Complianzで対応できるのはGDPR対応の一部分
Complianzは、WordPress向けの同意管理プラグインです。Cookieのスキャンや同意バナーの表示、スクリプトの制御、ポリシー文書の作成などをまとめて行えます。
| 主な機能 | 内容 |
|---|---|
| Cookieスキャン | 使用しているCookieやサービスの把握を支援 |
| 同意バナー・設定画面 | 許可、拒否、用途別の選択を受け付ける |
| スクリプト制御 | 同意状況に応じて対象の処理を制御 |
| 文書作成支援 | Cookie Policyなどの文面を生成 |
| 地域・言語への対応 | 対象地域や表示言語に応じた設定を支援 |
利用できる機能は、製品の版や設定によって異なります。導入時には、公式の機能一覧を確認してください。
Complianz公式:機能一覧
一方、問い合わせ情報の保管期間や社内の管理権限は、別に決める必要があります。法律上の判断を含め、GDPR対応全体をプラグインへ任せることはできません。
4-2.対象地域・表示言語・使用サービスに合わせて設定する
初期設定では、ホームページの対象地域や使用中のサービスを確認します。ここで実態と異なる内容を選ぶと、生成された文書や同意の設定も、ホームページに合わなくなるおそれがあります。
特に、表示言語と対応する地域を混同しないことが重要です。ドイツ向けホームページをイギリス英語で表示しても、対象地域が英国に変わるわけではありません。
多言語ホームページでは、バナーだけでなく、設定画面やポリシーまで確認します。Complianzは多言語プラグインとの連携にも対応していますが、対象読者に伝わる表現かどうかは別途見直しましょう。
生成文書は、確認の出発点として扱います。会社情報、連絡先、使用サービスなどを確かめ、修正後も実際の設定との整合を取ることが大切です。
4-3.導入後は同意前・許可後・拒否後の動作を確認する
バナーが表示されたら、次は動作の確認です。実際のブラウザで、選択前、許可後、拒否後、同意の撤回後を分けて試します。
初回訪問を確かめる際は、以前の同意が残っていない環境を使います。ブラウザの開発者ツールなどで、保存されたCookieと外部通信を確認しましょう。
例えば、解析への同意を得るまでは対象のCookieを保存せず、許可後は意図した計測が始まるかを確認します。拒否した場合も、必要なページやフォームを利用できるかを試します。
広告や解析を止める確認と、セキュリティ機能を正常に動かす確認は、分けて行います。新しいプラグインやタグを追加した場合も、再確認が必要です。初回設定だけでなく、更新後の点検まで決めておきましょう。
クレフの事例|ドイツ向けホームページへのComplianz導入
クレフでも、ドイツ向けホームページの制作に伴い、Complianzを実装しました。ここでは、取材時点で行った作業と、未確認の項目を分けて紹介します。法令への適合が確認された事例ではなく、実装段階の事例です。
5-1.海外展開に伴い、Cookie対応を検討した背景
今回のクライアントは、建築材料の販売・施工会社です。大阪に本社を置き、全国で事業を展開しています。ドイツへの展開に向けて、海外向けホームページを制作しました。
Cookie対応を検討したのは、JICAから助言を受けたことがきっかけです。クライアントには、この分野について詳しい知識がなかったため、クレフ側で調査を行いました。
海外向けホームページでは、翻訳や掲載内容の準備が先行しがちです。今回のように、制作時の助言をきっかけに、データの扱いについて確認を始めるケースもあります。最初から仕様を決めきれなくても、対象地域と目的を共有するところから始められます。
5-2.クライアントに有料版を契約してもらいクレフにて実装
今回選んだのは、Complianz Premiumです。WordPressへ導入しやすいことが選定理由でした。クライアントに有料版を契約してもらい、クレフがプラグインを実装しました。使用した版は7.6.4です。
画面・文書はイギリス英語で用意しました。設定画面には標準機能を使い、Cookie PolicyとPrivacy Policyは、生成された文面を調整しています。バナーはアクセス地域を問わず表示する設定です。
ホームページでは、Google AnalyticsとCloudflare Turnstileを使用しています。導入作業そのものでは、特に難しい点はありませんでした。ただし、この作業の進めやすさと、設定が適切かどうかは別の話です。自社ホームページでも同じ設定を使えばよい、という意味ではありません。
5-3.プラグインの実装と対応完了の確認は別の工程
取材時点では、同意前後の動作確認はまだ行っていません。法律の専門家による確認も未実施です。そのため、「GDPR対応が完了した」とは紹介できません。
実装後に確認したいのは、Google Analyticsの計測やCookie保存が、同意の選択と一致するかどうかです。あわせて、問い合わせフォームや認証機能の動作も確認対象になります。
Cloudflare Turnstileは、不正な自動アクセスを判別するための機能です。解析や広告と同じ扱いで一括停止するのではなく、目的と実装内容に応じて確認します。
ポリシーの文面、実際の通信、運用方法を照らし合わせることが、次の確認工程です。プラグインの導入と、その結果を確かめる作業を分けて考える必要があります。
まとめ|海外向けホームページは、情報の扱いも制作前に整理しましょう
GDPRは、個人データの取り扱いに関わるルールです。海外向けホームページでは、翻訳やデザインに加え、フォーム、解析、情報の保管なども確認する必要があります。
ただし、すべての企業に同じ対応が必要なわけではありません。まずは対象国と利用者を決め、使うサービスと情報の流れを整理しましょう。
Complianzは、WordPressのCookie同意管理を支援する選択肢です。しかし、バナーの表示だけで対応が終わるわけではありません。文面の調整、実際の動作確認、公開後の管理も含めて準備することが大切です。
クレフでは、海外向けホームページの制作を承っています。既存のWordPressホームページへのComplianz導入もご相談いただけます。「海外展開に向けて、何から準備すればよいか分からない」という段階から、対象地域とホームページの目的をお聞かせください。制作・実装に関する確認事項を整理し、必要な対応をご提案します。
※本記事は一般的な情報を紹介するもので、個別の法的助言ではありません。GDPR以外にも、対象国の法令やサービスの規約が関係します。適用の有無や最終的な対応は、運営内容に応じて法律の専門家へご確認ください。
Wakasugi
無料でお見積り・ご相談承ります。お気軽にお問い合わせください。